


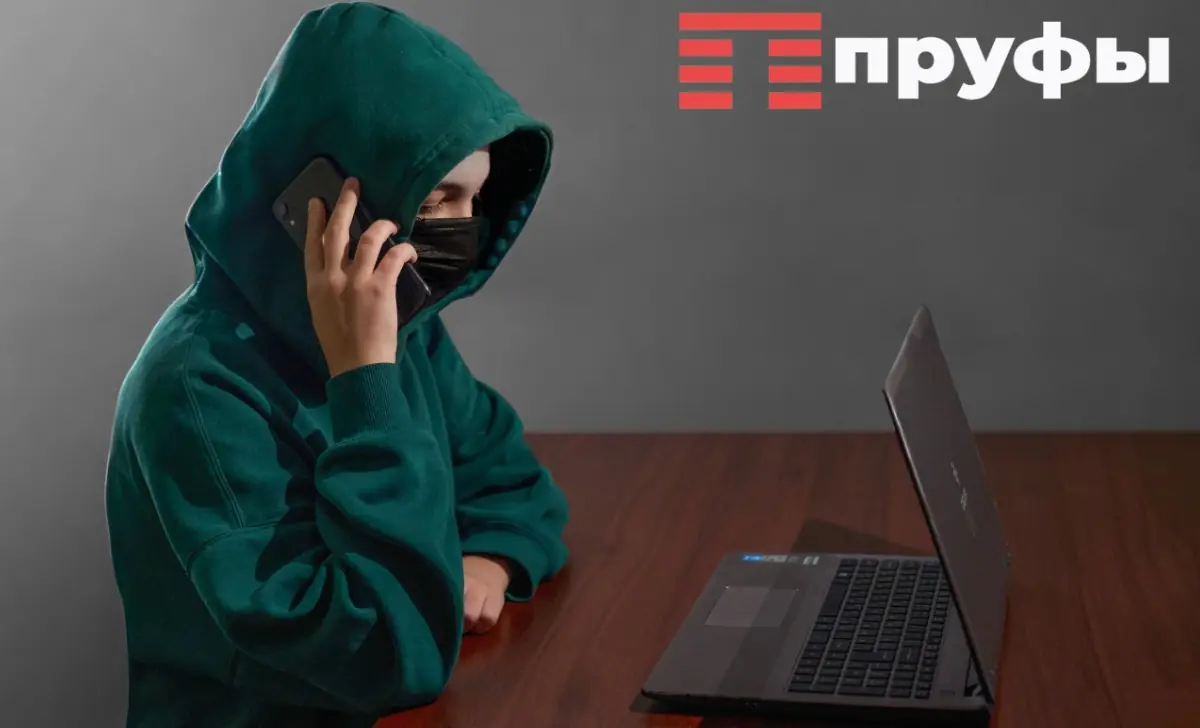
В социальных сетях активно распространяется фейковая информация о том, что 17 ноября хакеры якобы обнулят все банковские счета и отключат глобальный интернет на три месяца. Источником этой паники стал пост, опубликованный в конце октября пользователем соцсети с ником Wesley на португальском языке. Автор утверждал, что получил предупреждение от некоего «доверенного лица» из даркнета.
Изначально в сообщении речь шла о загадочном «COVID 2.0», однако интернет-теоретики быстро дополнили этот сценарий деталями о взломе финансовой системы и масштабном отключении электроэнергии. Позднее сам автор поста признался в отсутствии каких-либо доказательств, однако сообщение уже успело распространиться.
Фактчекеры и специалисты по кибербезопасности опровергли эти слухи, указав на полное отсутствие конкретики: ни имен злоумышленников, ни технических деталей атаки, ни списка банков названо не было.
Руководитель департамента соответствия требованиям по информационной безопасности ГК Softline Анатолий Сазонов изданию «Известия» подтвердил, что реализация подобного сценария технически маловероятна.
Второй Китай или цифровая независимость? Как в России ограничивают интернет
Он пояснил, что киберинциденты действительно могут нарушать работу отдельных провайдеров, онлайн-сервисов и элементов инфраструктуры. Однако, по его словам, для полного отключения интернета во всем мире злоумышленникам пришлось бы одновременно воздействовать на огромное количество независимых систем.
«Глобальная сеть объединяет множество операторов связи, серверов и дата-центров, поэтому вывести из строя ее целиком значительно сложнее, чем отдельные сегменты», − отметил Сазонов.
Аналогичным образом устроена и банковская инфраструктура. Финансовые организации применяют распределенную обработку транзакций и дублируют хранение данных на разных площадках. Следовательно, повреждение даже нескольких дата-центров не приведет к утрате информации о клиентских счетах и денежных средствах.
По мнению эксперта, куда более реалистичная угроза для бизнеса − проникновение злоумышленников в корпоративные сети через сотрудников и подрядчиков. В частности, взлом инфраструктуры поставщика программного обеспечения может дать киберпреступникам доступ к системам сразу нескольких организаций. Такие инциденты способны вызвать перебои в работе компаний и нарушить предоставление услуг.
Читайте также
 - Банки начнут ограничивать переводы и пополнение счетов: кого коснутся новые правила
 - Второй Китай или цифровая независимость? Как в России ограничивают интернет
 - Роскомнадзор вложил 2,27 млрд рублей в новые технологии контроля интернета
